2026.10.15 (목)
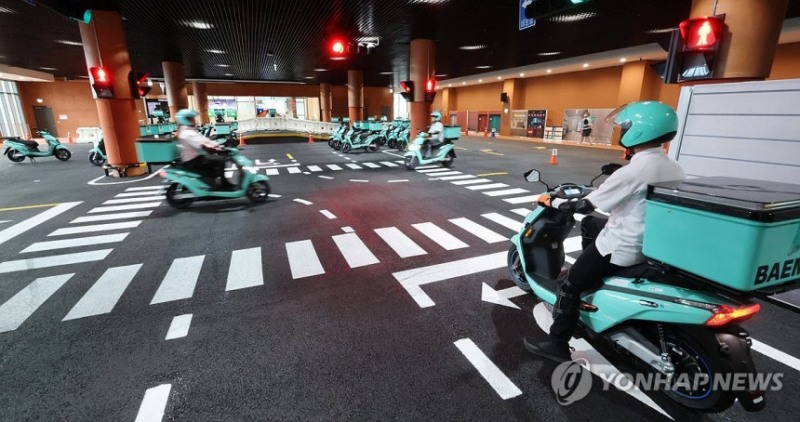
실적 조회엔 비밀번호, 개인정보 폴더는 ‘무방비’…배민 라이더 201명 정보 노출 정황
배달대행 협력사 운영 추정 사이트서 이름·전화번호 외부 노출 정황
라이더 실적 조회에는 인증 요구하면서 데이터 폴더는 로그인 없이 접근
별도 해킹 도구 없이 특정 웹주소 경로만으로 열람 가능했던 것으로 파악
실제 정보 수집·악용 여부와 구체적인 노출 원인은 아직 확인되지 않아


| 항목 | 현재가 | 전일대비 |
|---|---|---|
| 코스피 | 5,536.49 | ▼472.32 |
| 코스닥 | 758.99 | ▼64.89 |
| 코스피200 | 858.32 | ▼78.50 |
| 암호화폐 | 현재가 | 기준대비 |
|---|---|---|
| 비트코인 | 110,214,000 | ▼587,000 |
| 비트코인캐시 | 357,100 | ▼6,900 |
| 이더리움 | 3,220,000 | ▼58,000 |
| 이더리움클래식 | 10,460 | ▼260 |
| 리플 | 1,782 | ▼16 |
| 퀀텀 | 1,199 | ▼39 |
| 암호화폐 | 현재가 | 기준대비 |
|---|---|---|
| 비트코인 | 110,318,000 | ▼591,000 |
| 이더리움 | 3,221,000 | ▼61,000 |
| 이더리움클래식 | 10,480 | ▼250 |
| 메탈 | 374 | ▼13 |
| 리스크 | 265 | ▼14 |
| 리플 | 1,786 | ▼13 |
| 에이다 | 303 | ▼7 |
| 스팀 | 72 | ▼2 |
| 암호화폐 | 현재가 | 기준대비 |
|---|---|---|
| 비트코인 | 110,250,000 | ▼620,000 |
| 비트코인캐시 | 357,400 | ▼7,500 |
| 이더리움 | 3,217,000 | ▼63,000 |
| 이더리움클래식 | 10,480 | ▼260 |
| 리플 | 1,782 | ▼16 |
| 퀀텀 | 1,192 | ▼48 |
| 이오타 | 62 | ▼2 |
서울 영등포구 경인로 775 에이스하이테크시티 2동 1108호 | 대표전화 : 02-784-7717 | 팩스 : 02-780-7719
제호 : 더파워 | 법인명 : 주식회사 더파워미디어 | 등록번호 : 서울 아05063 | 등록일 : 2018-03-31 | 발행일 : 2012-06-10
발행인 : 조기성 | 편집인 : 조기성 | 고문변호사 : 안형진 (법무법인건우) | 청소년보호책임자 : 이경호
더파워 모든 콘텐츠(영상,기사, 사진)는 저작권법의 보호를 받는 바, 무단 전재와 복사, 배포 등을 금합니다.
Copyright © 2016 더파워. All rights reserved. mail to news@thepowernews.co.kr


